تخطٍّ إلى المحتوى
منصة قرارات أمن التطبيقات

اعرف هل هذا الإصدار آمن للنشر، ولماذا.

تجمع Fendix فحوصات DAST وSAST وSCA، وتربط الأدلة المدعومة من واجهات API والشيفرة والتبعيات، ثم تطبق سياسة الإصدار وتوضح أسباب القرار وفجوات التغطية.

PASS

المزيد من النتائج الأمنية لا يعني قرار إصدار أفضل.

تصل فرق الهندسة نتائج من SAST وSCA وDAST واختبارات الاختراق. التحدي الحقيقي هو تحديد ما يمكن الوصول إليه واستغلاله، وما يخالف سياسة الإصدار، والفريق المسؤول عن المعالجة، وهل يمكن نشر الإصدار بأمان.

ما لديك بالفعل

  • نتائج SAST للشيفرة المصدرية
  • نتائج SCA للتبعيات البرمجية
  • نتائج DAST واختبارات APIs
  • اختبارات الاختراق

ما ينقص لاتخاذ القرار

    أي النتائج قابل للوصول والاستغلال فعليًا؟
    أيٌّ منها يخالف سياساتنا؟
    أي فريق يملك المعالجة، وما موعدها؟
    هل يمر الإصدار أم يُحظر أم يحتاج مراجعة؟

من الإشارات الأمنية إلى قرار إصدار موثّق.

محركات الفحص تجمع الإشارات؛ Fendix يحوّلها إلى قرار.

المرحلة 1

جمع الإشارات

نتائج SAST وSCA وDAST وفحص الأسرار والبنية التحتية، إضافة إلى نتائج الأدوات الخارجية.

كل محرك فحص مصدر للأدلة، وليس القرار النهائي.

المرحلة 2

ربط الأدلة التقنية

تُربط كل نتيجة بالـendpoint والـhandler ومسار تدفق البيانات وسلوك التطبيق وقت التشغيل.

المرحلة 3

تقييم سياسة الإصدار

تحدد سياسة Security-as-Code المحفوظة في المستودع ما يحظر الإصدار، وما يحتاج تحذيرًا، وما يُسجّل للمعلومية.

المرحلة 4

القرار الأمني

تحصل كل نتيجة نهائية على BLOCK أو WARN أو INFO وفق عتبة الشدة، ويلخّص التقرير هذه الحالات وتغطية المحركات.

المرحلة 5

تحديد الفريق المسؤول

تُسند كل مخاطرة متبقية إلى فريق مسؤول، مع حالة المعالجة والموعد المستهدف.

المرحلة 6

التحقق من فاعلية الإصلاح

يُعاد تشغيل المحرك الذي اكتشف النتيجة للتأكد من إغلاقها وعدم ظهورها في الإصدار التالي.

1.000مقياس F1 التركيبي عبر سبع فئات كشف
147نتيجة في فحص واقعي استغرق 17 ثانية
12فئة ثغرات مغطاة على PyGoat

سجل قرار أمني موثّق وقابل للتدقيق لكل إصدار.

اعرف ما الذي تغيّر في الشيفرة، وما محركات الفحص التي نُفذت، وما سياسة الإصدار المطبّقة، ولماذا صدر القرار بهذه النتيجة.

سجل القرار الأمني

بيانات تجريبية لشرح بنية سجل القرار.
الإصدار
payments-api
النسخة
2.14.0
Commit
9f3c1ab
وقت القرار
السياسة
.fendix.yaml v1، يوقف عند CRITICAL

قرار الإصدار

INCOMPLETE

أعلى حالة للنتائج

WARN

أسباب القرار

  1. النتائج عالية الخطورة تُصدر تنبيهًا ضمن هذه السياسة التوضيحية التي توقف الإصدار عند CRITICAL. شدة النتيجة وحدها ليست توصية الإصدار.
  2. فحص التبعيات لم يكتمل، لذا بقي جزء من الإصدار دون قرار.
  3. خطر مقبول تنتهي مدته بعد 11 يومًا ولا يوجد إصلاح قيد التنفيذ.

محركات الفحص وحالة التنفيذ

  • التحليل الساكناكتمل
  • فحص الأسراراكتمل
  • فحص واجهات APIاكتمل
  • فحص التبعياتفشل
  • إعدادات البنية التحتيةغير مُهيّأ

فجوات التغطية

  • فشل فحص التبعيات — لم يتم تحليل ملف الإصدارات المثبّتة. أعد التنفيذ قبل الاعتماد على هذا القرار. يؤثّر على التغطية.
  • فحص إعدادات البنية التحتية غير مُهيّأ لهذا المستودع. غير مطلوب في هذه السياسة.

منذ الإصدار السابق

  • ٢ جديدة
  • ١ تم إصلاحها
  • ١١ مستمرة

مخاطر مقبولة

أصل CORS مفتوح على /public/status

قبله مسؤول الأمن، تنتهي في ٢٠٢٦-٠٨-٠٤

المسؤولون المكلّفون

  • حقن SQL في معالج الاسترداد

    @payments-team، الموعد ٢٠٢٦-٠٧-٢٩

  • غياب تحديد المعدل على /api/v2/login

    @platform-security، الموعد ٢٠٢٦-٠٨-٠٧

التحقق من الإصلاح

  • ١ تم التحقق من إصلاحه
  • ١ ما زال قائمًا
  • ١ في الانتظار

المسؤولية البشرية

توصية الإصدار ليست موافقة بشرية. راجع الأدلة وفجوات التغطية وسجل قبول المخاطر والمسؤوليات واطلب التحقق من الإصلاح ضمن إجراءات إصدارك.

سجل التدقيق
٤ أحداث مسجّلة: تقييم السياسة، وتسجيل القرار، وقبول الخطر، وتكليف مسؤول.
  • BLOCK
  • WARN
  • INFO

السجل، داخل المنتج.

ينتهي كل فحص في المكان نفسه: قرار مع أسبابه وتغطيته والمسؤولين عنه، في مساحة عمل يقرأها فريقك كله.

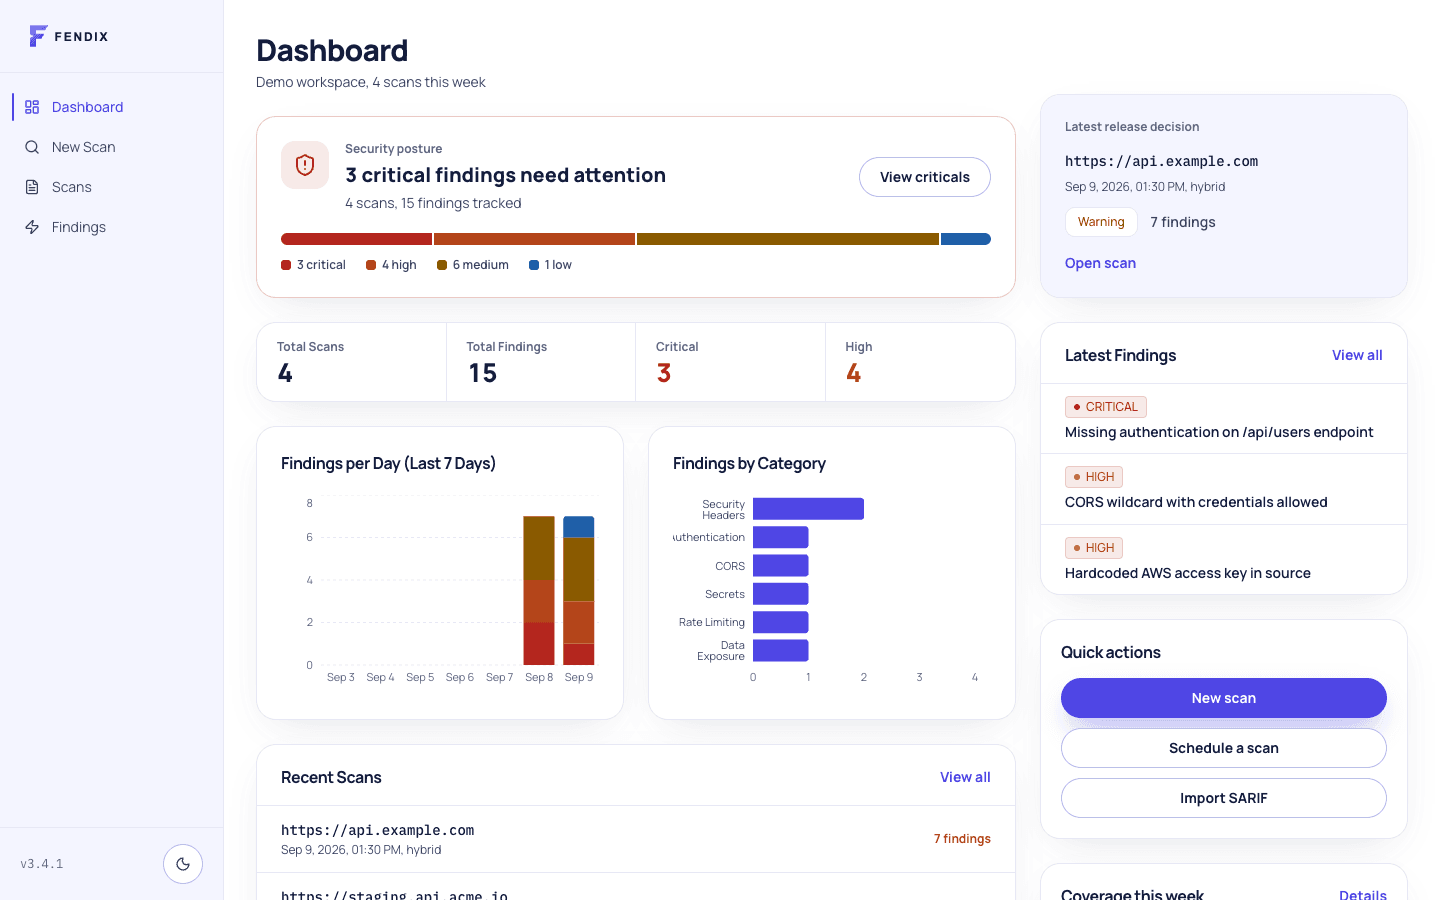
لوحة تحكم Fendix: شريط ملخص للفحوصات والنتائج، ورسوم للنتائج حسب اليوم والفئة، وأحدث الفحوصات

لقطات حية من مساحة العمل التجريبية. لا حاجة للتسجيل لفتحها.

افتح العرض الحي

اربط الخطر وقت التشغيل بموقعه في الشيفرة ومسار البيانات المسؤول عنه.

النتيجة الأمنية دليل يحتاج إلى تقييم. تربط Fendix المشاهدات المدعومة بمسار التطبيق والشيفرة وتوضح حدود الاستنتاج.

مثال توضيحي

تُظهر Fendix الروابط التي يمكن إثباتها فقط. إذا كانت سلسلة الأدلة غير مكتملة، تُسجّل النتيجة كغير متحقق منها بدل افتراض السياق.

  1. نقطة نهاية API

    POST /api/v2/payments/refund

  2. سلوك التشغيل

    401 بدون رمز، 200 برمز عضو

  3. مسار التطبيق

    payments.urls → refund_view

  4. الدالة المعالِجة

    payments/views.py:88

  5. مسار البيانات

    request.data["account"] → build_query() → cursor.execute()

  6. الخطر

    عالي، حقن SQL، CWE-89

  7. الفريق المسؤول

    @payments-team، الموعد ٢٠٢٦-٠٧-٢٩

  8. التحقق من الإصلاح

    أُعيد تشغيل الفحص بعد الدمج: النتيجة مغلقة

سجل واحد. أربع مهام مختلفة.

القرار نفسه، مقروءًا بالطريقة التي يحتاجها كل فريق.

الهندسة

اعرف ما الذي يجب إصلاحه، ولماذا، وكيف تتحقق من الإصلاح.

الأمن

حدد السياسات، وراجع الاستثناءات، وتابع المخاطر حتى الإغلاق.

الرئيس التقني والقيادة

افهم هل يمكن للإصدار أن يمضي قدمًا، وما المخاطر المتبقية.

المراجعة والالتزام

احصل على سجل موثق للاختبارات والقرارات والاستثناءات والمعالجة.

طبقة قرار واحدة لطريقتين في تسليم البرمجيات.

ابدأ بنموذج العمل الأقرب إلى فريقك.

لفرق SaaS

انشر بسرعة دون قبول المخاطر الأمنية بشكل أعمى.

  • رتّب المخاطر القابلة للوصول والمؤكدة
  • أضف قرارات الإصدار إلى CI/CD
  • تحقق من الإصلاحات الحرجة قبل النشر
استكشف Fendix لفرق SaaS

لشركات البرمجيات

طبّق بوابة أمنية قابلة للتكرار عبر مشاريع العملاء.

  • سياسة متسقة عبر المستودعات
  • أدلة قابلة للمشاركة مع العملاء
  • مراجعة يدوية أقل للإصدارات
استكشف Fendix لشركات البرمجيات

اختبر القرار على إصدار مهم.

اعمل مباشرة مع فريق Fendix على مستودع واحد وواجهة API تجريبية عند انطباقها، واخرج بسجل قرار مُراجع وتوصية واضحة للخطوة التالية.

تقدّم لتجربة 14 يومًا
  1. 1

    اختر مستودعًا واحدًا وواجهة API تجريبية عند انطباقها.

  2. 2

    اتفق على سياسة الإصدار ومعايير النجاح.

  3. 3

    اضبط وشغّل Fendix معنا.

  4. 4

    راجع القرارات وفجوات التغطية والأدلة.

  5. 5

    أعد اختبار إصلاحات حرجة مختارة حيثما كان مدعومًا.

  6. 6

    اختم بنتيجة واضحة وتوصية للخطوة التالية.

تجربة عربية أصلية لفرق أمن التطبيقات وDevSecOps.

العربية هنا واجهة منتج كاملة وليست ترجمة حرفية، مع نفس ضوابط النشر والتحكم في البيانات والأدلة التقنية في كل بيئة.

الإنجليزية والعربية

اللغتان تجربتان كاملتان للمنتج، وليست ترجمة جزئية.

دعم كامل لليمين إلى اليسار

تخطيط RTL وتنقّل معكوس وتشكيل صحيح للخطوط العربية في كل الصفحات.

مشغّلات داخل بيئتك

شغّل الفحص داخل شبكتك. ترفع وحدات التشغيل المستضافة التقارير؛ وقد تنقل استعلامات الثغرات والتكاملات المُهيأة بيانات وصفية.

أحداث التدقيق

سجل append-only للإجراءات الأمنية، قابل للتصدير بصيغة CSV.

تقارير تقنية وتنفيذية

مخرجات HTML و SARIF للمهندسين، وملخصات قرار للقيادة.

التكامل مع CI/CD

ملف تنفيذي واحد داخل الـpipeline، أو خطاف pre-commit، أو خطوة في GitHub Actions.

التحكم في البيانات

لا تتبّع في المحرك، وخيارات نشر تُبقي بيانات الفحص داخل بيئتك.

كل ما في هذه الصفحة قابل للتحقق.

إن لم نستطع أن نبيّن لك كيف تتحقق منه، فلن تجده هنا.

إصدارات موقّعة

كل إصدار موسوم موقّع عبر cosign بدون مفاتيح (Sigstore) ويصدر معه بيان مكوّنات البرمجية. الوسوم غير الموقّعة تُفشل مسار الإصدار.

اطّلع على الإصدارات

لا تتبّع

يمكن فحص الشيفرة المصدرية للمحرك. تختلف الاتصالات حسب المحللات والتكاملات المُفعلة؛ راجع سياسة البيانات لطريقة نشرك.

الخصوصية ومعالجة البيانات

قياسات قابلة للتكرار

تُنشر أرقام الدقة والأداء مع الإصدار والتاريخ وعدد التشغيلات والأمر اللازم لتكرارها.

منهجية الدقة

تغطية واضحة لمحركات الفحص

يُظهر كل محرك حالته في كل تشغيل: مكتمل أو متجاوز أو فاشل. إذا كانت التغطية جزئية، يكون القرار INCOMPLETE بدل إظهار نتيجة مضللة.

القدرات

Security-as-Code داخل المستودع

قواعد بوابة الإصدار محفوظة في ملف .fendix.yaml وتُراجع عبر pull request مثل أي تغيير آخر، بدون حدود مخفية على الخادم.

مرجع سطر الأوامر

تنفيذ ذاتي الاستضافة

ملف تنفيذي static واحد بلا agents إضافية، يعمل بالكامل داخل شبكتك.

المعمارية

منهجية معلنة

مكتبة الفحوصات كاملة، وأسلوب كل فحص، وحدوده المعروفة، كلها موثّقة علنًا.

مكتبة الفحوصات

شفرة مقروءة

المحرك مرخّص بـ MIT. راجع كيف يُتخذ القرار بدلًا من تصديق كلامنا.

الترخيص

ما يسأل عنه قادة الهندسة أولًا.

إجابات مباشرة عن الملاءمة وسير العمل والأدلة.

هل Fendix ماسح ثغرات آخر؟

لا. توفّر الماسحات إشارات، بينما تربط Fendix أدلة الشيفرة والاعتماديات وواجهات API المدعومة، وتطبق سياسة الإصدار، وتنتج قرارًا مع أسبابه وفجوات تغطيته.

ما اللغات والأطر المدعومة؟

التركيز الأولي هو Python وDjango وFastAPI وتحليل Node.js المدعوم وواجهات API والمنتجات الخلفية. نؤكد الملاءمة على مستودعك قبل التجربة.

هل تستبدل أدوات الأمن الحالية؟

ليس بالضرورة. تجمع Fendix إشاراتها المدعومة وتستورد نتائج طرف ثالث مدعومة، ودورها تحويل الأدلة إلى قرار إصدار متسق.

متى تحظر Fendix إصدارًا؟

تحصل النتيجة النهائية على BLOCK عندما تبلغ شدتها عتبة fail_on في السياسة المحفوظة أو تتجاوزها وكان نطاق الثقة الحتمي يدعم الادعاء: نطاق HIGH يحظر، وMEDIUM لا يحظر إلا بوجود إشارة داعمة واحدة على الأقل، وLOW يكتفي بالتحذير. ولا يزال الارتباط غير مشروط — إذ يمكن أن تحظر نتيجة من مصدر واحد استنادًا إلى دليلها وحده، فترويسة أمان مفقودة مرصودة مباشرةً أو تطابق نمطي حتمي في شيفرة الإنتاج يبلغ كلٌّ منهما نطاق HIGH بمفرده. أمّا ما تغيّر في الإصدار v2.0 فهو أن الثقة صارت شرطًا لا مجرد تفسير، فالنتيجة التي لم يتمكّن الفحص من تعزيزها تُحذّر بدل أن تُفشل البناء؛ و‎--enforce-confidence=false‎ يعيد القاعدة السابقة القائمة على الشدة وحدها حرفًا بحرف. تُعرض أعطال المحركات وفجوات التغطية بشكل منفصل. ومنذ الإصدار v3.2.0 يسمّي التقرير أيَّ هذه الأدلة برّر الحظر، فلا تضطر إلى استنتاجه: تأييد مستقل (اتفقت ملاحظة ثانية متمايزة)، أو مسار تلوّث قابل للوصول (أُثبت أن مُدخلًا يتحكم به المستخدم يبلغ الاستدعاء الخطر)، أو مطابقة حتمية بيّنة بذاتها (نمط تكون ملاحظته هي الادعاء نفسه جوهريًا، مثل بيانات اعتماد صادرة عن مزوّد داخل شيفرة الإنتاج). وأي بناء حُظر لمجرد أن --enforce-confidence=false عطّل الشرط يُوسم بأنه تجاوز لسياسة مخفّفة، فلا يمكن الخلط بينه وبين حظر مدعوم بالأدلة. وتظهر المبررات نفسها في JSON الأصلي وفي SARIF.

هل تعمل داخل CI/CD؟

نعم، تدعم Fendix سطر الأوامر وGitHub Actions مع حفظ السياسة في .fendix.yaml.

ما البيانات التي تغادر بيئتنا؟

لا يرسل المحرك قياسات استخدام، ويمكن للتنفيذ المستضاف ذاتيًا إبقاء حركة الهدف والشيفرة داخل بنيتكم. نؤكد تفاصيل النشر لمساركم.

كيف تعمل تجربة 14 يومًا؟

نحدد مستودعًا وواجهة API تجريبية عند انطباقها، ونتفق على السياسة، ونشغّل Fendix معكم، ونراجع القرار ونتحقق من إصلاحات مختارة حيثما كان مدعومًا.

هل تناسب عدة مشاريع عملاء؟

نعم، يمكن لشركات البرمجيات تطبيق سياسة ومسار قرار قابلين للتكرار مع حفظ أدلة كل مشروع ومسؤوليته.

اتخذ قرار إصدارك القادم بناءً على الأدلة.

أحضر مستودع شيفرة أو واجهة API تجريبية، وسنستعرض كيف تصل Fendix إلى قرار إصدار باستخدام أدلة حقيقية.